
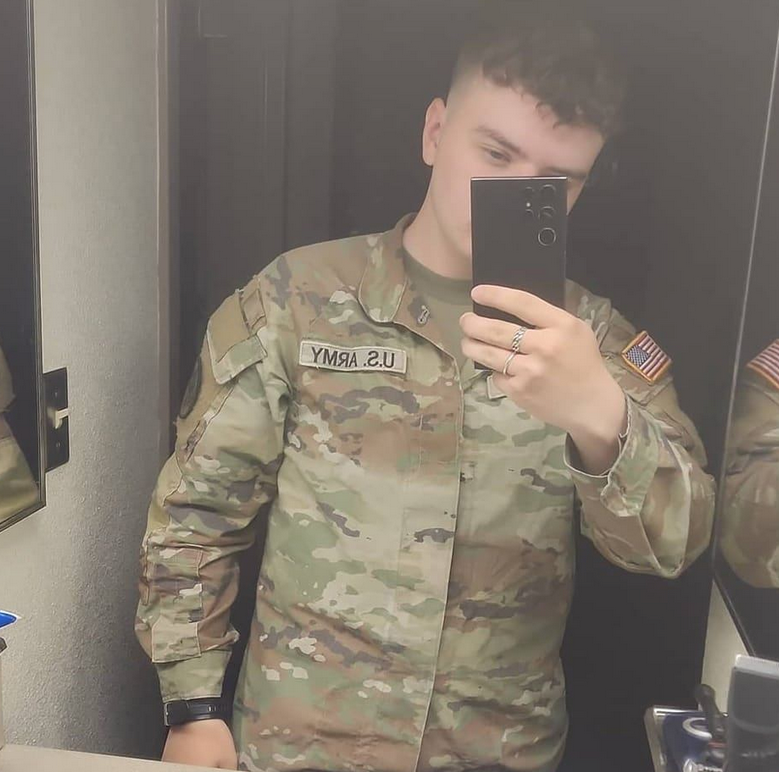
Cameron John Wagenius, um ex-soldado do Exército dos EUA, foi condenado a 70 meses de prisão por sua participação em uma série de ataques cibernéticos e extorsões contra empresas de telecomunicações, incluindo a AT&T e a Verizon. A sentença foi proferida em 28 de setembro de 2026, após Wagenius ter se declarado culpado de múltiplos crimes relacionados a hacking e extorsão, que afetaram mais de 100 milhões de clientes da AT&T entre abril de 2023 e dezembro de 2024, segundo informações do Krebs on Security.
Wagenius, que usava os pseudônimos “kiberphant0m” e “cyb3rph4nt0m”, foi preso no Texas em dezembro de 2024. Durante sua atuação criminosa, ele e seus cúmplices utilizaram uma ferramenta de hacking chamada SSH Brute para obter credenciais de acesso às redes das empresas atacadas. Após roubar os dados, eles extorquiram as organizações, ameaçando divulgar as informações em fóruns de cibercrime, como o BreachForums e XSS.is, a menos que fossem pagos, conforme relatado pelo BleepingComputer.
Além da pena de prisão, Wagenius foi condenado a pagar quase $300 mil em restituição às vítimas. Os promotores federais afirmaram que ele e seus co-conspiradores tentaram extorquir pelo menos $1 milhão das empresas atacadas. A investigação revelou que Wagenius não apenas hackeou telecomunicações, mas também esteve envolvido em um esquema mais amplo que afetou mais de 165 organizações que utilizavam os serviços da Snowflake, uma empresa de armazenamento em nuvem.
Os ataques a empresas de telecomunicações e a Snowflake resultaram em vazamentos de dados que comprometeram informações sensíveis de milhões de pessoas. A Snowflake, após os incidentes, anunciou a implementação obrigatória de autenticação multifatorial para seus clientes, uma medida que visa aumentar a segurança contra futuros ataques, conforme mencionado pelo Help Net Security.
Wagenius, que estava em serviço ativo enquanto realizava os ataques, foi descrito como uma ameaça interna significativa, dada sua posição e acesso a informações sensíveis. Durante o processo, ele admitiu ter extorquido vítimas e ameaçado divulgar segredos de segurança nacional, o que levou a uma resposta rápida das autoridades, incluindo o FBI e o Departamento de Defesa dos EUA.
Seus co-conspiradores, Connor Riley Moucka e John Erin Binns, também enfrentam acusações relacionadas aos ataques. Moucka, que foi preso no Canadá, já se declarou culpado e aguarda sentença, enquanto Binns ainda é procurado pelas autoridades. A conexão entre os ataques e a possível venda de dados a serviços de inteligência estrangeiros levantou preocupações adicionais sobre a segurança nacional.
A condenação de Wagenius destaca a crescente preocupação com a segurança cibernética e o potencial de insiders, como membros das forças armadas, se envolverem em atividades criminosas. O caso também ressalta a importância de medidas de segurança robustas nas empresas de tecnologia e telecomunicações para proteger dados sensíveis contra acessos não autorizados.
O desdobramento desse caso pode levar a um aumento nas investigações sobre atividades cibernéticas de membros das forças armadas e a implementação de políticas mais rigorosas para prevenir abusos de acesso a informações sensíveis. A comunidade de segurança cibernética observa atentamente como as autoridades responderão a essas ameaças emergentes.
Siga a HACKBR e receba as notícias de cibersegurança e tecnologia no seu feed: Instagram @hackbrnews